实现效果:
局域网请求先经过AdGuardHome 过滤一遍广告、诈骗等。
然后再交给Openclash 转发。
操作笔记:
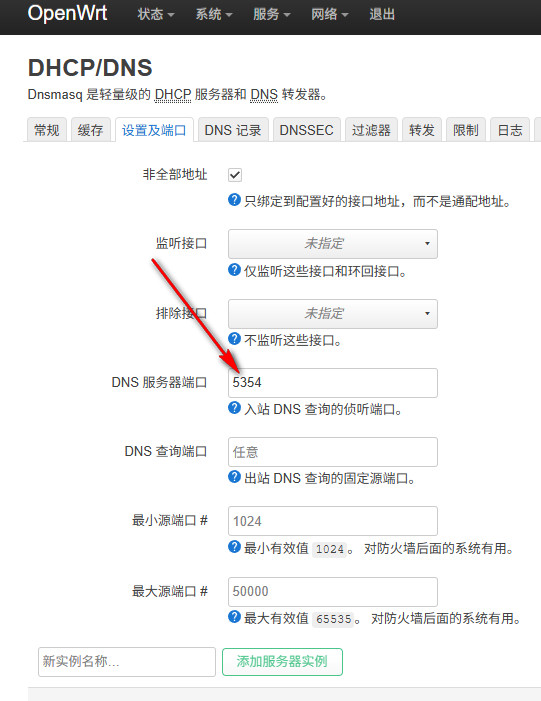
2. AdGuard Home 的端口改到53上; 我的没有页面,修改配置文件:
root@OpenWrt:~# vi /etc/adguardhome.yaml
dns:
  bind_hosts:
    - 0.0.0.0
  port: 53
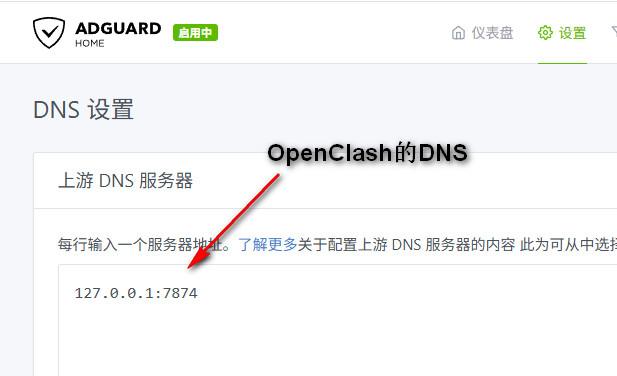
然后配置AdGuard Home 的上级DNS为clash(127.0.0.1:7874)。
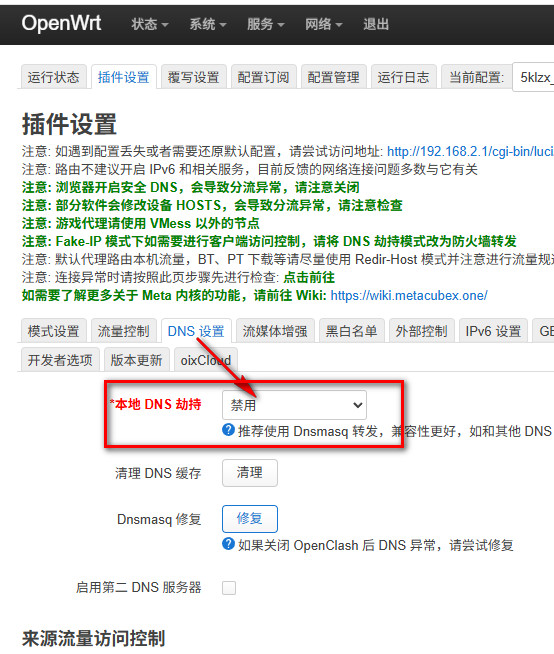
3. Openclash 的插件【禁用本地DNS劫持】, 如果劫持,那么dns查询就不经过Adguardhome
此时就可以正常过滤,并且转发请求了。